

Yük testi neden CI’a girmiyor
Çoğu ekipte yük testi sürüm öncesi tek seferlik bir ritüeldir: ayrı bir araç, ayrı bir ekip, PDF’e dönüp kimsenin açmadığı bir rapor. Bunun nedeni araç eksikliği değil. Piyasada k6, JMeter, Gatling, Locust var ve hepsi ücretsiz çalışıyor. Sorun, yük testinin CI’ın üç temel beklentisini karşılamaması.
Hızlı değil. CI bir adımdan dakikalar bekler; anlamlı bir yük testi ramp-up, kararlı durum ve ramp-down ile en az on dakikadır. Deterministik değil. Aynı commit, aynı script, farklı sonuç — çünkü ölçtüğün şey kodun kendisi değil, kodun o anki ortamda verdiği tepki. Otomatik yorumlanabilir değil. Fonksiyonel test “geçti/kaldı” der; yük testi sana bir p95 dağılımı verir ve “bu kötü mü?” sorusunun cevabını sana bırakır. Bu üç eksen çözülmeden hangi aracı seçtiğinin önemi yok. Bu yazı sırayla üçünü de ele alıyor; BrowserStack Load Testing bu üçünden yalnızca birine dokunuyor.
BrowserStack Load Testing tam olarak neyi çözüyor
Ürün üç parçadan oluşuyor: yönetilen yük üretimi (yükü senin değil, sağlayıcının makineleri üretiyor), mevcut k6 ve JMeter script’lerini bulut üzerinde dağıtık çalıştırma, ve bunu bir CI adımından tetikleyip sonucu geri alma. Yeni bir yük testi dili öğrenmiyorsun; elindeki script aynı script.
Asıl değer burada: altyapı sahipliğini ortadan kaldırıyor. Yük üreten makineleri sen kurmuyor, ölçeklemiyor, coğrafyaya dağıtmıyor, sonuçlarını toplamak için bir zaman serisi veritabanı işletmiyorsun. Satın aldığın şey kapasite ve dağıtım, test kalitesi değil.
Çözmediklerini de net söylemek gerekiyor. Senaryo tasarımı sana ait: hangi akışın yük altında test edileceği, düşünme süreleri, akışların birbirine oranı. Veri hazırlığı sana ait. Eşik belirleme sana ait — hangi p95’in kabul edilebilir olduğunu ürün bilmiyor. Ve en önemlisi: darboğazın nerede olduğunu teşhis etmek hâlâ senin işin. Yönetilen yük üretimi sana daha fazla istek üretme gücü verir, o isteklerin neden yavaşladığını söylemez.
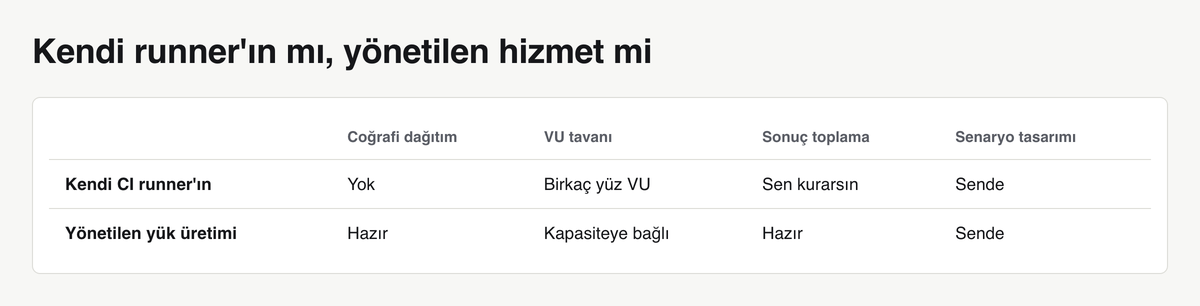
Yönetilen yük üretimi ile kendi altyapını kurmak arasındaki gerçek fark
Kendi runner’ını çalıştırmanın maliyeti lisans değil, aşağıdaki kalemler:
Coğrafi dağıtım. Tek bölgeden yük ürettiğinde CDN davranışını, bölgesel latency’yi ve edge katmanını hiç test etmemiş olursun. Üç kıtadan eşzamanlı yük üretmek demek, üç bölgede makine yönetmek demek.
Tek makinenin tavanı. k6’nın kendi dokümantasyonu VU başına kabaca 1–5 MB bellek telaffuz eder; buna açık bağlantı sayısı, TLS el sıkışma maliyeti ve JSON ayrıştırma CPU’su eklenir. 2 vCPU’lu standart bir hosted CI runner’ında bu, birkaç yüz VU civarında bir tavan demektir — senaryonun ağırlığına göre değişir.
NAT ve port limitleri. Linux’ta varsayılan efemeral port aralığı yaklaşık 28.000 porttur. Kısa ömürlü bağlantılarla çalışan bir senaryoda TIME_WAIT birikmesi, hedef sistem değil, yük üreticisi çökmeden önce tavan yapar. Tek çıkış IP’si ayrıca hedefin rate limit’ine de tek kaynak gibi görünür.
Sonuç toplama ve saklama. Dağıtık çalıştırmada metrikleri birleştirmek önemsiz bir iş değil; p95’lerin ortalaması p95 değildir, histogram birleştirmen gerekir.
CI runner’ları yük üretmek için tasarlanmadı. Paylaşımlı, CPU kredisiyle sınırlı, ağ çıkışı kısıtlanmış makinelerdir. Ölçtüğün gecikmenin ne kadarının runner’a ait olduğunu bilemezsin.
Yönetilen hizmet bu kalemlerden coğrafi dağıtım, kapasite tavanı, port/IP havuzu ve sonuç toplamayı siler. Senaryo tasarımı, veri hazırlığı ve eşik yönetimini silmez — onları sadece faturaya ekler. Satın aldığın şey zaman, uzmanlık değil.
Pipeline’da yük testinin doğru yeri
Her PR’da tam yük testi çalıştırmak pipeline’ı öldürür. Hiç çalıştırmamak regresyonu sürüm gününe saklar. Doğru cevap tek bir yer değil, üç katman:
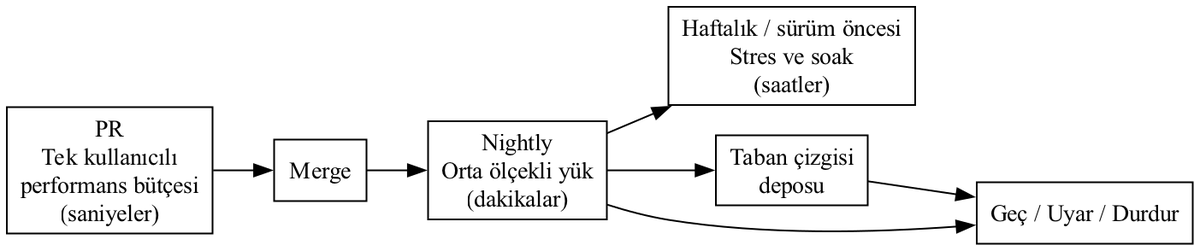
PR katmanı — tek kullanıcılı performans bütçesi. Bir VU, kritik uç noktalara birkaç istek, saniyeler içinde biter. Yakaladığı şey: N+1 sorgu, kaldırılmış bir index, senkron hale gelmiş bir dış çağrı. Kaçırdığı şey: eşzamanlılıkla ortaya çıkan her şey — kilit çekişmesi, bağlantı havuzu tükenmesi, kuyruk birikmesi.
Nightly katmanı — orta ölçekli yük. Üretim trafiğinin tepe saatine yakın bir VU sayısı, 10–20 dakika. Yakaladığı: havuz limitleri, cache davranışındaki değişiklikler, p95’in gün içinde kayması. Kaçırdığı: saatler içinde biriken bellek sızıntıları ve disk dolması.
Sürüm öncesi / haftalık — stres ve soak. Stres testi kırılma noktasını, soak testi zamanla bozulmayı gösterir. Yakaladığı: sızıntılar, log rotasyonu sorunları, autoscaling’in gerçek davranışı. Kaçırdığı: hiçbir şeyi hızlı kaçırmaz — ama geri bildirimi o kadar geç verir ki kök neden analizi pahalıdır.
Performans kontrolünü mevcut otomasyon hattına yerleştirme pratiği için test otomasyonu ve performans testi entegrasyonu yazısındaki çerçeve işini görür.
Mevcut k6 senaryonu CI’a bağlamak
Script’te thresholds tanımlıysa k6 eşik ihlalinde 99 koduyla çıkar. CI adımı için anlamlı olan tek şey budur.
// load/checkout.js
import http from 'k6/http';
import { check, sleep } from 'k6';
import { Trend } from 'k6/metrics';

const checkoutDuration = new Trend('checkout_duration', true);
const BASE_URL = __ENV.BASE_URL || 'https://staging.example.com';

export const options = {
  scenarios: {
    kademeli: {
      executor: 'ramping-vus',
      startVUs: 0,
      stages: [
        { duration: '1m', target: 50 },   // ısınma
        { duration: '5m', target: 200 },  // kararlı durum
        { duration: '1m', target: 0 },
      ],
      gracefulRampDown: '30s',
    },
  },
  thresholds: {
    // ilk 60 saniye ısınma olduğu için eşik o pencereyi dışlar
    'http_req_duration{expected_response:true}': ['p(95)<800', 'p(99)<1500'],
    'http_req_failed': ['rate<0.01'],
    'checkout_duration': ['p(95)<1200'],
    'checks': ['rate>0.99'],
  },
  summaryTrendStats: ['avg', 'p(95)', 'p(99)', 'max'],
};

export default function () {
  const vuId = __VU;
  const iter = __ITER;
  const email = `load-${vuId}-${iter}-${Date.now()}@example.test`;

  const login = http.post(`${BASE_URL}/api/session`, JSON.stringify({
    email: email,
    password: 'load-test-secret',
  }), { headers: { 'Content-Type': 'application/json' }, tags: { name: 'login' } });

  check(login, { 'login 200': (r) => r.status === 200 });
  const token = login.json('token');

  const start = Date.now();
  const checkout = http.post(`${BASE_URL}/api/checkout`, JSON.stringify({
    sku: 'SKU-1001',
    quantity: 1,
  }), {
    headers: { 'Content-Type': 'application/json', 'Authorization': `Bearer ${token}` },
    tags: { name: 'checkout' },
  });

  checkoutDuration.add(Date.now() - start);
  check(checkout, { 'checkout 201': (r) => r.status === 201 });

  sleep(Math.random() * 2 + 1); // düşünme süresi
}
CI tarafı. Aşağıdaki iş akışı nightly çalışır, token’ı secret olarak verir, sonucu artifact olarak saklar ve k6’nın çıkış koduna göre fail eder.
# .github/workflows/load-nightly.yml
name: Nightly Yuk Testi

on:
  schedule:
    - cron: '0 2 * * *'
  workflow_dispatch:

jobs:
  load:
    runs-on: ubuntu-latest
    timeout-minutes: 30
    steps:
      - uses: actions/checkout@v4

      - name: k6 kurulumu
        run: |
          sudo gpg -k
          sudo gpg --no-default-keyring \
            --keyring /usr/share/keyrings/k6-archive-keyring.gpg \
            --keyserver hkp://keyserver.ubuntu.com:80 --recv-keys C5AD17C747E3415A3642D57D77C6C491D6AC1D69
          echo "deb [signed-by=/usr/share/keyrings/k6-archive-keyring.gpg] https://dl.k6.io/deb stable main" \
            | sudo tee /etc/apt/sources.list.d/k6.list
          sudo apt-get update
          sudo apt-get install -y k6

      - name: Yuk testini calistir
        id: k6
        env:
          BASE_URL: ${{ vars.STAGING_BASE_URL }}
          K6_CLOUD_TOKEN: ${{ secrets.LOAD_API_TOKEN }}
        run: |
          mkdir -p results
          k6 run \
            --summary-export=results/summary.json \
            --out json=results/raw.json \
            load/checkout.js
        # k6 esik ihlalinde 99 ile cikar, adim otomatik fail olur

      - name: Taban cizgisi karsilastirmasi
        if: always()
        run: node scripts/compare-baseline.js results/summary.json baseline/checkout.json

      - name: Sonuclari sakla
        if: always()
        uses: actions/upload-artifact@v4
        with:
          name: load-results-${{ github.run_number }}
          path: results/
          retention-days: 30
Yönetilen bir servise geçtiğinde değişen tek şey k6 run satırının yerini sağlayıcının CLI’ı veya action’ı alması olur; script ve eşikler aynı kalır. API tarafında senaryo kurgusunu derinleştirmek istersen API test otomasyonu başlangıç noktası olabilir.
Eşikleri belirlemek: p95 mi, hata oranı mı, ikisi birden mi
Ortalama yanıt süresi CI’da işe yaramaz. 1000 isteğin 950’si 100 ms, 50’si 5 saniye sürdüğünde ortalama 345 ms çıkar ve “iyi” görünür — oysa kullanıcıların yirmide biri sayfayı terk etmiştir. Kuyruk davranışı p95 ve p99’da yaşar.
Üç metriği birlikte eşiğe bağla: p95/p99 (deneyim), hata oranı (doğruluk), throughput (kapasite). Üçü olmadan yanıltılırsın: sistem 503 dönmeye başlayınca p95 düşer, çünkü hata hızlıdır.
Eşiği nereden türeteceksin? SLO varsa oradan — SLO 1 saniyeyse eşiğin 800 ms olsun ki alarm ihlalden önce çalsın. SLO yoksa üretim telemetrisindeki mevcut p95’i al, üzerine %20 tolerans koy. Üretim verisi de yoksa ilk hafta eşik koyma, ölç.
Mutlak sayı tek başına kırılgandır: staging donanımı değişir, veri hacmi büyür, eşik ya sürekli kırmızı yanar ya anlamsızlaşır. Dayanıklı olan, son N çalıştırmanın taban çizgisine göre regresyon kontrolüdür — “p95 arttı mı?” sorusu “p95 800’ün altında mı?” sorusundan daha az ortam gürültüsü taşır. İkisini birlikte kullan: mutlak tavan güvenlik ağı, taban çizgisi erken uyarı.
// scripts/compare-baseline.js
// Kullanim: node scripts/compare-baseline.js results/summary.json baseline/checkout.json
const fs = require('fs');

const TOLERANS = 0.10;  // %10 uzeri regresyon -> uyari
const DURDURMA = 0.25;  // %25 uzeri regresyon -> fail

const [, , currentPath, baselinePath] = process.argv;
const current = JSON.parse(fs.readFileSync(currentPath, 'utf8'));

if (!fs.existsSync(baselinePath)) {
  fs.mkdirSync(require('path').dirname(baselinePath), { recursive: true });
  fs.writeFileSync(baselinePath, JSON.stringify(current.metrics, null, 2));
  console.log('Taban cizgisi yok, bu calistirma taban cizgisi olarak yazildi.');
  process.exit(0);
}

const baseline = JSON.parse(fs.readFileSync(baselinePath, 'utf8'));

const kontroller = [
  { metrik: 'http_req_duration', alan: 'p(95)', ad: 'p95 yanit suresi' },
  { metrik: 'http_req_duration', alan: 'p(99)', ad: 'p99 yanit suresi' },
  { metrik: 'http_reqs', alan: 'rate', ad: 'throughput', tersYon: true },
];

let durum = 'gec';

for (const k of kontroller) {
  const yeni = current.metrics[k.metrik]?.[k.alan];
  const eski = baseline[k.metrik]?.[k.alan];
  if (yeni === undefined || eski === undefined || eski === 0) continue;

  // tersYon: throughput dusmesi kotudur
  const degisim = k.tersYon ? (eski - yeni) / eski : (yeni - eski) / eski;
  const yuzde = (degisim * 100).toFixed(1);

  if (degisim > DURDURMA) {
    console.error(`DURDUR  ${k.ad}: %${yuzde} kotulesme (${eski} -> ${yeni})`);
    durum = 'durdur';
  } else if (degisim > TOLERANS) {
    console.warn(`UYAR    ${k.ad}: %${yuzde} kotulesme (${eski} -> ${yeni})`);
    if (durum === 'gec') durum = 'uyar';
  } else {
    console.log(`GEC     ${k.ad}: %${yuzde} degisim (${eski} -> ${yeni})`);
  }
}

const hataOrani = current.metrics['http_req_failed']?.rate ?? 0;
if (hataOrani > 0.01) {
  console.error(`DURDUR  hata orani: %${(hataOrani * 100).toFixed(2)} (tavan %1)`);
  durum = 'durdur';
}

console.log(`\nKarar: ${durum}`);
process.exit(durum === 'durdur' ? 1 : 0);
Yük testini flaky yapan şeyler ve bunların CI’daki karşılığı
Fonksiyonel testte kararsızlığın kaynağı genellikle testin kendisidir: yanlış bekleme, sıraya bağımlılık, paylaşılan durum. Teşhis yöntemi flaky testleri teşhis etmek yazısındaki gibi testin içine bakmaktır. Yük testinde kararsızlığın kaynağı çoğunlukla ortamdır ve testin içine bakmak seni yanlış yere götürür.
- Paylaşılan staging. Aynı anda başka bir ekip deploy ediyorsa ölçümün çöpe gider. Azaltma: yük testi penceresinde ortamı kilitle veya ayrı bir namespace’e deploy et.
- Soğuk başlangıç ve autoscaling gecikmesi. İlk 30–60 saniyede p95 tavan yapar, sonra oturur. Azaltma: bir warm-up aşaması ekle ve sonucun ilk N saniyesini eşik hesabından dışla.
- Rate limit ve WAF. Tek IP’den gelen yoğun trafik, 429 veya bot koruması tetikler; hata oranı yükselir ama uygulama sağlıklıdır. Azaltma: test kaynaklarını allowlist’e al, hata kodlarını ayrı etiketle.
- Şişmiş veritabanı. Her gece çalışan test, her gece tablo büyütür; 60 gün sonra p95’in artışı koddan değil veriden gelir. Azaltma: temizlik işi veya ayrı veri alanı.
- CDN cache ısınması. Yeni deploy sonrası ilk istekler origin’e gider. Azaltma: kademeli ramp-up ve warm-up isteği.
Ortak çözüm örüntüsü aynı: ısınma aşaması, kademeli ramp-up, her çalıştırmada izole veri, ölçüm penceresinden ilk N saniyeyi dışlamak.
Test verisi ve izolasyon: yük altında daha sert bir problem
Beş sanal kullanıcıyla sorunsuz çalışan tek bir sabit test kullanıcısı, beş yüz VU’da aynı satır üzerinde kilit çekişmesine dönüşür ve sen uygulamanın yavaşladığını sanırsın. Yük testinde ölçtüğün şey kendi veri stratejinin yarattığı darboğaz olabilir.
Fonksiyonel testteki “her test kendi verisini üretsin” kuralı burada da geçerli ama maliyeti farklı — gerekçesi test verisi yönetimi yazısında ayrıntılı. Farklar şunlar:
Veriyi test sırasında değil setup aşamasında üret. 500 kullanıcıyı API üzerinden teker teker oluşturmak testin ilk dakikasını veri üretimine harcar ve ölçümü kirletir. Toplu insert ile önceden hazırla.
VU başına benzersiz kimlik. __VU ve __ITER değişkenleri bunun için var; yukarıdaki script’te e-posta bu şekilde türetiliyor. Rastgele sayı yerine deterministik kimlik kullan ki hata ayıklayabilesin.
Temizlik maliyetini hesapla. 500 VU × 10 dakika, on binlerce satır demektir. Bunları silmek bazen testten uzun sürer ve silme işlemi de kilit yaratır. Alternatif: her çalıştırmayı ayrı tenant, schema veya namespace altında çalıştırıp sonunda tamamını düşürmek. Çok kiracılı mimarin varsa bu neredeyse her zaman daha ucuzdur.
Sonuçları yoruma açık bırakmamak: raporlama ve kabul kararı
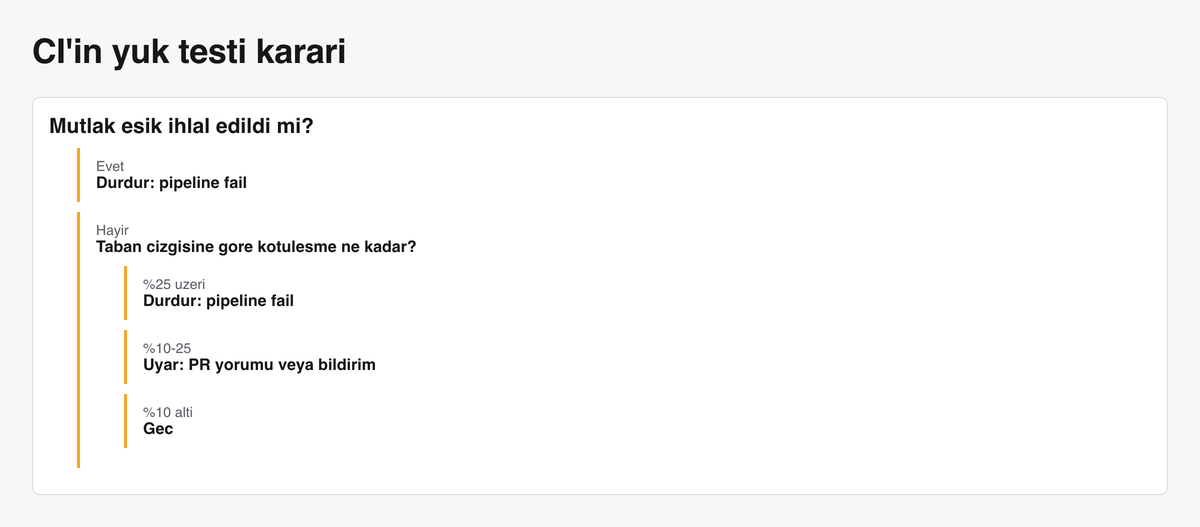
Kimsenin okumadığı yük testi raporu yok hükmündedir. CI’ın verdiği kararı üç duruma indirgemek zorundasın:
- Geç — taban çizgisine göre %10’un altında sapma.
- Uyar — %10–25 arası kötüleşme. Pipeline devam eder, insan bakar.
- Durdur — %25 üzeri kötüleşme veya mutlak eşik ihlali (hata oranı %1’in üstü gibi).
Uyarı durumu en çok değer üreten kademedir, çünkü “kırmızı ama bloke etmiyor” sinyali ekiplerin gerçekten baktığı tek ara durumdur — yeter ki gidecek bir yeri olsun. Pratikte bu, PR’a yorum olarak düşen bir tablo (metrik, taban çizgisi, bu çalıştırma, % değişim) veya ekip kanalına giden bir bildirimdir. Artifact’e yazılıp orada kalan sonuç uyarı değildir.
Bloke etme kararı tipik olarak şöyle verilir: taban çizgisi oturana kadar yük testi hiçbir şeyi bloke etmez, yalnızca uyarır. Taban çizgisi birkaç hafta boyunca kararlı kaldığında — yani ardışık çalıştırmalar arası sapma tolerans bandının içinde kaldığında — durdurma kademesi açılır. Ters sırada yapılırsa ekip ilk haftada bypass alışkanlığı edinir ve kapıyı bir daha kapatamazsın.
Tek bir çalıştırmanın raporundan daha değerli olan şey trend grafiğidir. Tek rapor sana “p95 740 ms” der; trend sana “p95 altı haftada 480’den 740’a çıktı” der. İlki bir sayı, ikincisi bir karar gerekçesi.
Ne zaman bu ürüne ihtiyacın yok
Dürüst sınır: tek bölgeden birkaç yüz VU yetiyorsa, yük testini ayda bir çalıştırıyorsan veya darboğazın zaten veritabanında olduğunu biliyorsan yönetilen hizmet para yakmaktan ibarettir. Son durumda daha fazla yük üretmek sana bildiğin şeyi daha pahalıya tekrar söyler.
Kendi runner’ının yettiği kaba eşikler şöyle çizilebilir: 2 vCPU / 7 GB bellekli standart bir CI makinesi, düşünme süresi olan ve yanıt gövdesini ağır işlemeyen bir HTTP senaryosunda birkaç yüz VU’yu taşır. Senaryo her yinelemede büyük JSON ayrıştırıyorsa, TLS el sıkışmasını yeniden kullanmıyorsa veya tarayıcı tabanlı (k6 browser, Selenium) ise bu sayı bir mertebe düşer — tarayıcı başlatan senaryolarda VU başına maliyet MB’larla değil yüz MB’larla ölçülür.
Eşiğin aşıldığını şuradan anlarsın: yük üreticisinin CPU’su %80’i geçiyor, http_req_blocked ve http_req_connecting süreleri http_req_waitinge göre anlamlı hale geliyor, hata loglarında bağlantı kurulamadığına dair sistem hataları görünüyor. Bu üç işaretten biri varsa ölçtüğün şey artık hedef sistem değil, kendi runner’ındır. O noktada ya yük üretimini dağıtacaksın ya da yönetilen bir hizmete geçeceksin.
Bir de şu var: çok bölgeli yük, saatlerce süren soak testi veya CI runner saatinin yük üretimiyle dolup geliştirici geri bildirimini geciktirmesi — bu üçünden ikisi varsa yönetilen hizmetin faturası muhtemelen senin mühendislik saatinden ucuzdur.
Bu hafta yapılacaklar
- Tek bir kritik kullanıcı akışı seç. Ödeme, arama, giriş — gelir veya kullanım açısından en pahalısı hangisiyse o. Birden fazlasıyla başlama.
- Üretim telemetrisinden bu akışın mevcut p95’ini çıkar ve bir dosyaya taban çizgisi olarak yaz. Ölçümün yoksa ilk işin bu ölçümü kurmak.
- Bu akış için eşikli bir k6 script’i yaz. Yukarıdaki şablonu kullan; p95, p99, hata oranı ve check oranını
thresholdsaltına koy. - Nightly job olarak çalıştır, bloke etme. İlk iki hafta yalnızca ölç ve uyar.
- İki hafta sonra taban çizgisini gözden geçir. Sapma bandı dar ve tekrarlanabilirse toleransı sıkılaştır.
- Durdurma kademesini ancak bundan sonra aç. Taban çizgisi oturmadan konulan kapı, ekibin ilk öğrendiği şeyin kapıyı aşmak olmasına yol açar.
Script’in kendi çalışma süresi de bir performans problemi haline gelirse, CI hattının toplam süresini kısaltma yöntemleri için test otomasyonunda performans optimizasyonu yazısındaki yaklaşımlar işini görür.